
تصور کنید قصد دارید یک توزیع تخصصی لینوکس نظیر اوبونتو یا کالیلینوکس را مورد آزمایش قرار دهید؛ یا مایلید یک فایل اجرایی ناشناس و مشکوک به بدافزار را بدون به خطر انداختن اطلاعات حساس ویندوز دسکتاپ خود اجرا نمایید؛ یا شاید در قامت یک مهندس نرمافزار، نیازمند شبیهسازی سناریوی پیچیده یک شبکه سازمانی با چندین کلاینت و دامین کنترلر بر روی یک لپتاپ واحد هستید. در دهههای گذشته، تحقق چنین اهدافی مستلزم خریداری چندین کیس کامپیوتر فیزیکی مجزا، کابلکشیهای شبکه پرهزینه، اشغال فضای فیزیکی فراوان و مصرف بالای انرژی الکتریکی بود.
با این حال، پیدایش فناوری شگفتانگیز مجازیسازی (Virtualization) و شکلگیری ماشینهای مجازی (Virtual Machines) کل قواعد بازی دنیای کامپیوتر را دگرگون ساخت. فناوری مجازیسازی فونداسیون بنیادین پردازش ابری (Cloud Computing)، سرورهای خصوصی مجازی (VPS)، زیرساختهای عظیم دیتاسنتری شرکتهای گوگل، مایکروسافت، آمازون و توسعه نرمافزارهای مدرن است. این فناوری به شما امکان میدهد در دل سیستمعامل فعلی، چندین رایانه مستقل و کاملاً ایزوله با سیستمعاملهای متفاوت راهاندازی کنید که هر کدام دارای پردازنده، حافظه رم، فضای ذخیرهسازی و کارت شبکه مجازی اختصاصی خود هستند.
در این مقاله مرجع، بنیادین و عمیق از وبسایت پیشگامیت، با کالبدشکافی دستورات پردازنده در لایههای سختافزاری، نحوه کارکرد هایپروایزرهای نوع ۱ و نوع ۲، مقایسه نرمافزارهای محبوب VirtualBox و VMware Workstation، معماری شبکه مجازی و تفاوتهای ریشهای ماشین مجازی با سرور VPS و کانتینرهای داکر (Docker) را بررسی خواهیم کرد.
پاسخ سریع (Quick Answer)؛ مفهوم ماشین مجازی در ۲ دقیقه
- ماشین مجازی (VM) چیست؟ یک رایانه نرمافزاری کاملاً شبیهسازیشده که درون کامپیوتر فیزیکی شما اجرا میشود. این سیستم در یک محیط قرنطینه (Sandbox) فعالیت میکند؛ اگر خطرناکترین باجافزارها درون VM فعال شوند یا سیستمعامل آن به کلی بسوزد، سیستمعامل اصلی (میزبان) شما در کمال امنیت دستنخورده باقی میماند.
- هایپروایزر (Hypervisor) چیست؟ لایه نرمافزاری یا سیستمعامل مدیریتی که بین سختافزار واقعی و ماشینهای مجازی قرار میگیرد و منابع پردازنده (vCPU)، رم (vRAM) و دیسک مجازی را میان آنها سهمیهبندی میکند.
- رابطه ماشین مجازی با سرور مجازی (VPS): سرور مجازی (VPS) دقیقاً همان ماشین مجازی است، با این تفاوت که به جای کامپیوتر خانگی شما، بر روی یک سرور غولپیکر در دیتاسنترهای بینالمللی با پهنای باند گیگابیتی، برق اضطراری دائمی و یک آیپی ثابت اختصاصی (Static Public IP) میزبانی میشود.
- تفاوت با کانتینر داکر (Docker): ماشین مجازی یک سیستمعامل کامل با کرنل مستقل دارد و سنگین است؛ اما داکر کانتینرهایی بسیار سبک بر روی هسته مشترک سیستمعامل میزبان اجرا میکند.
کالبدشکافی فنی معماری: دستورات x86 و ریشههای سختافزاری مجازیسازی
برای درک عمیق اینکه یک ماشین نرمافزاری چگونه کدهای واقعی را روی CPU اجرا میکند، باید به مفاهیم معماری پردازندهها سرک بکشیم:
۱. معماری حلقههای حفاظتی پردازنده (x86 Rings):
در پردازندههای استاندارد اینتل و AMD، لایههای امنیتی به ۴ حلقه تقسیم میشوند:
- Ring 0 (Kernel Mode): بالاترین سطح دسترسی؛ کدهای هسته سیستمعامل که اجازه کنترل مستقیم سختافزار و دستورات حساس را دارند.
- Ring 3 (User Mode): کدهای برنامههای کاربردی (مانند مرورگر، نرمافزارهای آفیس) که دسترسی مستقیم به سختافزار ندارند و برای امور حساس باید درخواست سیستمی (System Call) صادر کنند.
در روزهای ابتدایی، شبیهسازی Ring 0 درون یک سیستمعامل میزبان چالش بزرگی به نام «تلههای حساس بدون دسترسی» پدید میآورد؛ زیرا هایپروایزر نمیتوانست اجازه دهد سیستمعامل مهمان مستقیماً دستورات Ring 0 را روی پردازنده اصلی صادر کند.
۲. دستورات سختافزاری شتابدهنده: Intel VT-x و AMD-V:
شرکتهای اینتل و AMD برای پایان دادن به این سربار پردازشی، افزونههای سختافزاری اختصاصی را در سیلیکون تراشههای خود پیاده کردند:
- اینتل حالتی به نام VMX Root (برای هایپروایزر) و VMX Non-Root (برای سیستمعامل مهمان) ایجاد کرد. ساختاری دادهای درون چیپ موسوم به VMCS (Virtual Machine Control Structure) وظیفه سوئیچ فوقالعاده سریع میان کدهای ماشین مجازی و سیستم میزبان (VM-Entry و VM-Exit) را بر عهده گرفت.
- فناوریهای SLAT / EPT (Extended Page Tables) وظیفه ترجمه مستقیم آدرسهای رم ماشین مجازی به آدرسهای حافظه واقعی فیزیکی را به سختافزار سپردند که افت سرعت رم در ماشینهای مجازی را به کمتر از ۲ درصد رساند!
- فناوری IOMMU (Intel VT-d / AMD-Vi) امکان اتصال مستقیم کارت گرافیک واقعی یا پورتهای PCIe فیزیکی را به داخل ماشین مجازی (GPU Passthrough) ممکن ساخت.
جدول مقایسهای: ماشین مجازی (VM) در برابر کانتینر داکر (Docker)
| شاخص فنی | ماشین مجازی (Virtual Machine) | کانتینر داکر (Docker Container) |
|---|---|---|
| هسته سیستمعامل (Kernel) | دارای کرنل کامل و مستقل (مثلاً ویندوز در لینوکس یا بالعکس) | کرنل مشترک با سیستمعامل میزبان (فقط ایزولاسیون فضای نامی) |
| حجم اشغالشده بر روی دیسک | بسیار بالا (بین ۱۰ تا ۶۰ گیگابایت برای هر ماشین) | بسیار کم (بین چند ده مگابایت تا چندصد مگابایت) |
| زمان راهاندازی و بالا آمدن (Boot) | همانند یک کامپیوتر واقعی (بین ۱۵ تا ۶۰ ثانیه) | فوقالعاده سریع (بین ۱ تا ۳ ثانیه) |
| سربار مصرف رم و پردازنده (Overhead) | بالا؛ نیازمند تخصیص رم ثابت برای کل سیستم مهمان | بسیار ناچیز؛ اشتراک بهینه رم بر اساس مصرف لحظهای |
| سطح ایزولاسیون و مرز امنیتی | حداکثر امنیت سختافزاری (سختترین نفوذپذیری ممکن) | امنیت مبتنی بر پروسه و کدهای لینوکس (Namespaces و Cgroups) |
| کاربرد کلیدی | اجرای سیستمعاملهای متفاوت، آنالیز بدافزار، تست شبکه | استقرار میکروسرویسهای وب، CI/CD و توسعه چابک |
هایپروایزر چیست؟ مقایسه هایپروایزرهای نوع اول و نوع دوم
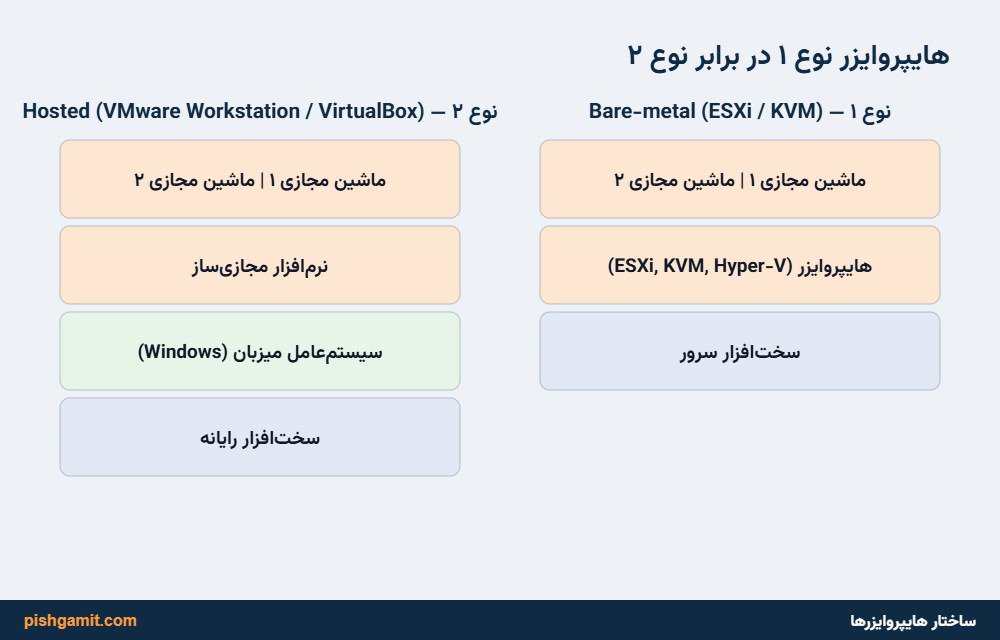
هایپروایزر مغز متفکر شبیهسازی سیستمهاست که به دو شیوه در دنیای شبکه پیادهسازی میشود:
۱. هایپروایزر نوع اول (Bare-Metal / بومی سختافزار)
این سیستم مستقیماً همانند یک سیستمعامل اختصاصی بر روی هارد دیسک و قطعات خام سرور نصب میشود و هیچ لایه واسطی مانند ویندوز وجود ندارد:
- نرمافزارهای شاخص: VMware ESXi، Proxmox VE، Citrix Hypervisor، Linux KVM.
- مزایا: بالاترین بازدهی ممکن سختافزار، تاخیر نزدیک به صفر، مدیریت دهها ترابایت رم و هزاران هسته پردازشی.
- کاربرد: دیتاسنترها، ارائهدهندگان میزبانی وب و زیرساختهای سرورهای ابری عمومی و اختصاصی.
۲. هایپروایزر نوع دوم (Hosted / میزبانمحور)
همانند یک نرمافزار کاربردی در محیط ویندوز، مکاواس یا توزیع دسکتاپ لینوکس نصب میشود:
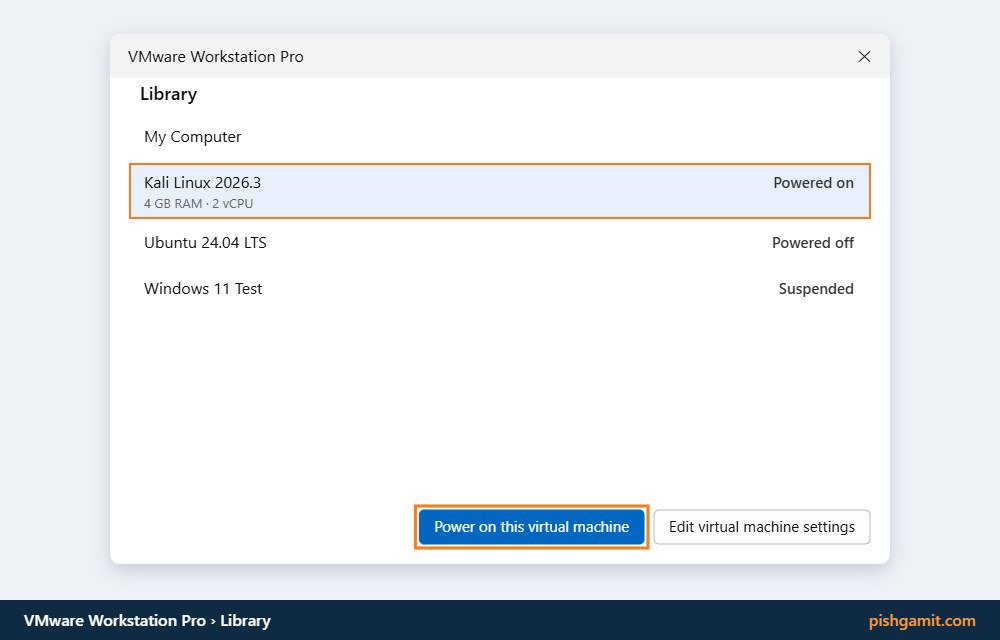
- نرمافزارهای شاخص: VMware Workstation Pro، Oracle VirtualBox، Parallels Desktop (ویژه پردازندههای اپل سیلیکون).
- مزایا: نصب سریع با چند کلیک، سازگاری عالی با نمایشگرها، کپی و پیست آسان میان دسکتاپها و پشتیبانی از ماوس و صدا.
- کاربرد: توسعهدهندگان، دانشجویان، متخصصان امنیت سایبری و مصارف اداری و خانگی.
بررسی تخصصی حالتهای کارت شبکه مجازی (Virtual Networking)
یکی از مهمترین بخشهای کار با ماشین مجازی، نحوه اتصال آن به اینترنت و شبکه محلی است که به ۳ حالت اصلی تقسیم میشود:
- حالت Bridged (پل ارتباطی مستقیم): ماشین مجازی دقیقاً همانند یک کامپیوتر فیزیکی واقعی با یک کابل مستقل به مودم خانه وصل میشود. مودم به آن یک آیپی در رنج شبکه محلی (مثلاً
192.168.1.15) اختصاص میدهد. در این حالت سایر گوشیها و لپتاپهای داخل خانه میتوانند با ماشین مجازی ارتباط برقرار کنند. - حالت NAT (Network Address Translation): پرکاربردترین حالت پیشفرض. ماشین مجازی در پشت سیستمعامل میزبان پنهان میشود و از اینترنت ویندوز استفاده میکند بدون آنکه آیپی مجزایی در شبکه خانه داشته باشد؛ امنیت در این حالت حداکثری است.
- حالت Host-Only (شبکه بسته داخلی): ماشین مجازی کاملاً از دنیای اینترنت قطع شده و فقط و فقط میتواند با سیستمعامل میزبان تبادل داده کند؛ ایدهآلترین حالت برای آنالیز امنیتی ویروسهای ناشناخته بدون خطر انتشار در اینترنت!
سرور مجازی (VPS) چیست و کاربران ایرانی چگونه از آن بهره میبرند؟
واژه VPS مخفف Virtual Private Server به معنای «سرور اختصاصی مجازی» است. یک دیتاسنتر بینالمللی با خریداری سرورهای غولپیکر با چند صد هسته پردازشی زئون یا اپیک (AMD EPYC) و ترابایتها رم، با استفاده از هایپروایزر Bare-Metal مانند KVM سرور فیزیکی را به دهها ماشین مجازی مستقل تبدیل کرده و با ترافیکهای گیگابیتی و آیپی ثابت اجاره میدهد.
کاربردهای استراتژیک سرور مجازی VPS برای کاربران در ایران:
- گذر از تحریمهای بینالمللی با آیپی ثابت (Fixed Static IP): سایتهای حساس بینالمللی نظیر پیپال (PayPal)، بایننس، صرافیهای جهانی و وبسایتهای فریلنسری مانند Upwork به شدت به تغییر مکان جغرافیایی و آیپیهای متغیر حساس هستند و حساب کاربران ایرانی را فوراً مسدود میکنند. خرید یک VPS در کشورهای آلمان، فرانسه یا هلند به کاربر اجازه میدهد با یک آیپی کاملاً ثابت، تمیز و مسکونی (یا دیتاسنتری معتبر) فعالیت کند.
- راهاندازی سرویسهای اختصاصی و دور زدن فیلترینگ: با نصب پروتکلهای مدرن نظیر V2Ray، Xray، WireGuard یا Shadowsocks بر روی سرور مجازی اختصاصی، دسترسی به اینترنت آزاد و پایدار با کمترین تاخیر برای مصارف شخصی یا سازمانی ممکن میشود.
- میزبانی وبسایتها و رباتهای ۲۴ ساعته: اجرای رباتهای معاملاتی تریدینگ فارکس (MetaTrader)، رباتهای تلگرام و وبسایتهای وردپرسی که باید ۳۶۵ روز سال بدون حتی یک ثانیه خاموشی روشن بمانند.
قابلیت معجزهآسای Snapshot در برابر بکاپ سنتی
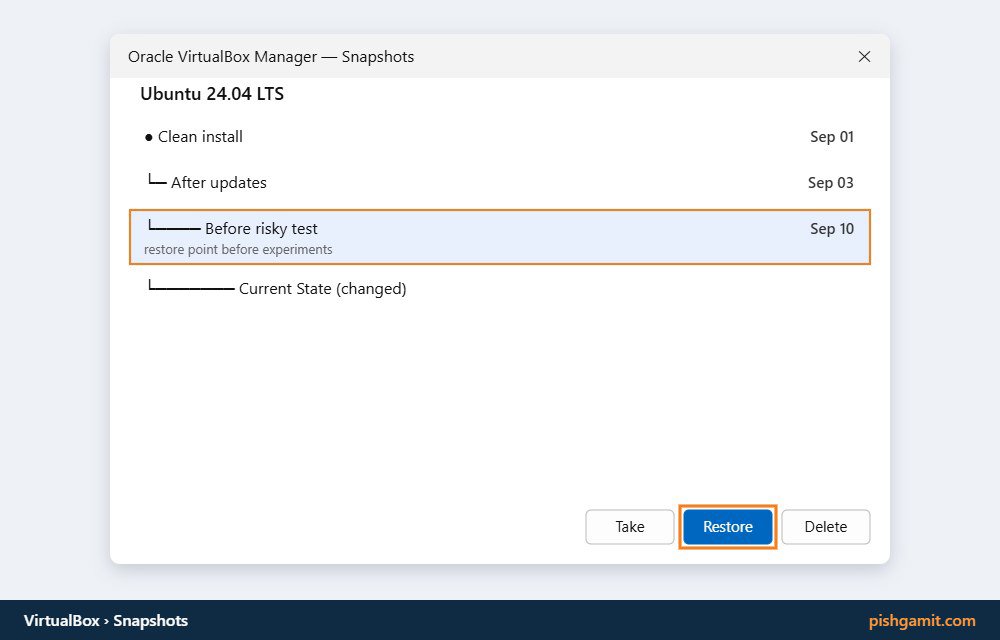
یکی از درخشانترین ویژگیهای ماشین مجازی، قابلیت اسنپشات (Snapshot) است:
- تفاوت با بکاپ: بکاپ معمولی ساعتها زمان میبرد تا کل هارد ۵۰ گیگابایتی را روی فایلی دیگر ذخیره کند. اما در قابلیت Snapshot، هایپروایزر نوشتن روی دیسک فعلی را منجمد کرده و فایل تغییرات جدید (Delta Disk) ایجاد میکند؛ این کار در کمتر از ۲ ثانیه انجام میشود!
- سناریوی نجات: قبل از نصب یک پچ مشکوک یا اجرای بدافزار، دکمه Take Snapshot را میزنید. اگر سیستمعامل آلوده شد یا صفحه مرگ بالا آمد، تنها با فشردن دکمه Revert to Snapshot، ماشین مجازی در کسری از ثانیه دقیقاً به همان نقطهای بازمیگردد که سالم بود!
راهنمای گامبهگام راهاندازی اولین ماشین مجازی با Oracle VirtualBox
اگر قصد دارید اولین ماشین مجازی خود را ایجاد فرمایید:
- فعالسازی مجازیسازی در بایوس: سیستم را ریاستارت کرده و گزینه
Intel VT-xیاAMD SVMرا در UEFI مادربرد روشن کنید. - دانلود نرمافزار: نرمافزار رایگان Oracle VirtualBox و بسته الحاقی Extension Pack آن را از وبسایت رسمی دانلود و نصب کنید.
- تهیه فایل ایزو (ISO File): فایل ایمیج سیستمعامل مورد نظر (مثلاً فایل ISO توزیع لینوکس Ubuntu Desktop) را دانلود نمایید.
- ساخت ماشین جدید: دکمه آبیرنگ New را در نرمافزار لمس کنید؛ نامی دلخواه بنویسید و فایل ISO را به آن معرفی فرمایید.
- تخصیص منابع سختافزاری: مقدار رم را ترجیحاً حداقل ۴۰۹۶ مگابایت (۴ گیگ) بگذارید (وارد محدوده قرمز نشوید تا سیستم اصلی به لگ نیفتد). تعداد پردازندهها را روی ۲ هسته تنظیم کنید.
- ایجاد هارد مجازی (VDI): فضای دیسک را به صورت داینامیک (Dynamically Allocated) روی ۳۰ الی ۵۰ گیگابایت بگذارید. در این حالت، دیسک مجازی تا زمانی که برنامهای داخل آن نریزید فضای فیزیکی اشغال نمیکند.
- دکمه Start را بزنید؛ پنجرهای باز شده و نصب سیستمعامل لینوکس همانند یک کامپیوتر فیزیکی آغاز خواهد شد! همچنین جهت بهینهسازی رم سیستم در حین اجرای ماشینهای مجازی، توصیه میکنیم راهنمای تخصصی چرا ویندوز از تمام رم استفاده نمیکند را مطالعه فرمایید.
مطالب مرتبط در پیشگامیت
- آموزش کامل System Restore در ویندوز ۱۰ و ۱۱ (حل مشکل بالا نیامدن)
- بازیابی رمز عبور ویندوز ۱۰ و ۱۱ (آموزش حل مشکل فراموشی پسورد و پین)
- رفع خطای Windows Cannot Be Installed to This Disk؛ حل مشکل MBR و GPT در ویندوز (۲۰۲۶)
- علت باز نشدن فلش در ویندوز و روشهای حل مشکل نخواندن USB (راهنمای جامع)
جمعبندی تحریریه پیشگامیت
فناوری ماشین مجازی بدون اغراق یکی از انقلابیترین دستاوردهای تاریخ انفورماتیک به شمار میرود. انعطافپذیری شگفتانگیز در تخصیص منابع، ایزولاسیون کامل امنیتی برای تست خطرات سایبری، سرعت شگفتانگیز بازگشت با اسنپشات و تسهیل استقرار سرورهای ابری VPS، این ابزار را به ستون فقرات مهندسی IT تبدیل کرده است. با تسلط بر ابزارهای قدرتمندی نظیر VirtualBox یا VMware و درک تفاوتهای بنیادین آن با اکوسیستم داکر، مرزهای توانایی کامپیوتر شخصی خود را به مقیاس سرورهای حرفهای توسعه خواهید داد.
نظرات
0دیدگاه خود را ثبت کنید
برای ارسال نظر و مشارکت در گفتگو، لطفا وارد حساب کاربری خود شوید.